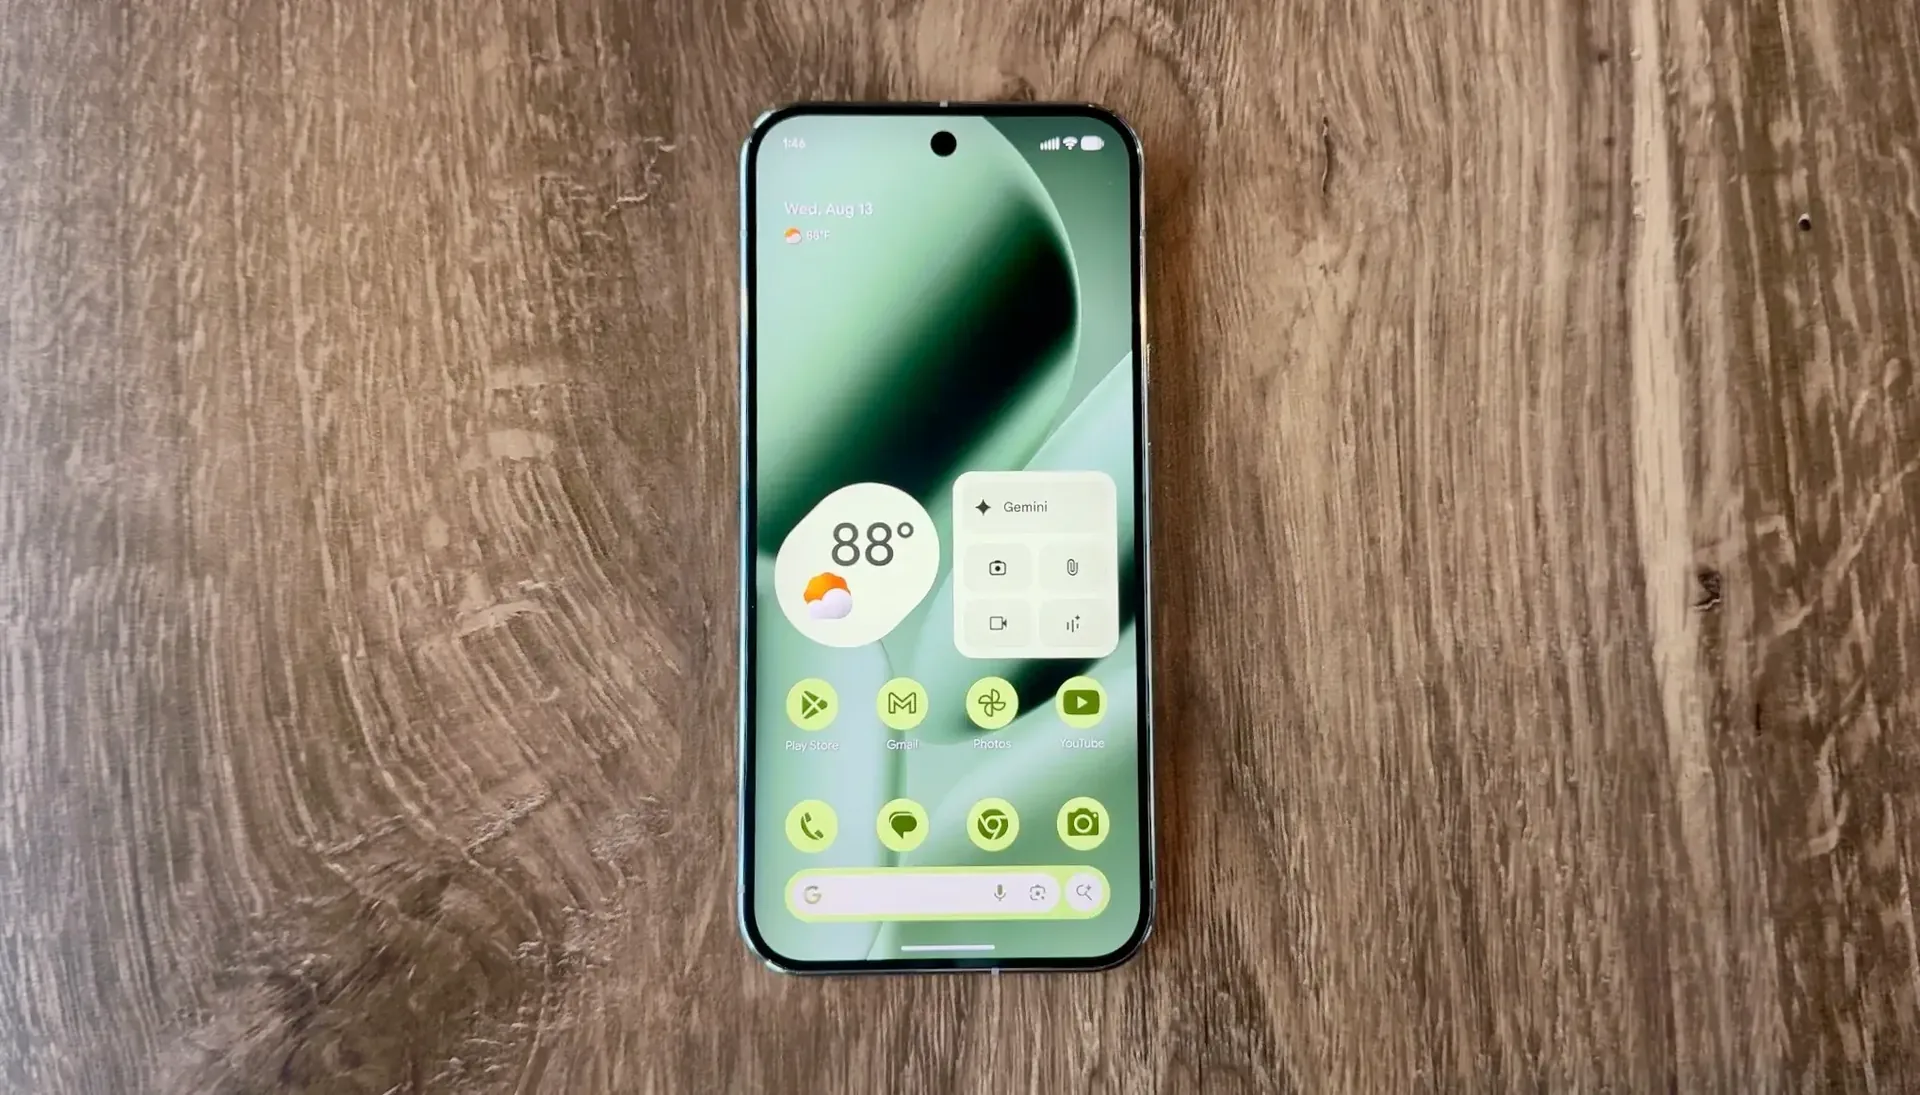
Google выпустила обновление безопасности для смартфонов Pixel, устраняющее уязвимость CVE-2026-58704. Компания подтвердила, что ошибка уже использовалась в целевых кибератаках.
Опасность ошибки в модеме
Уязвимость находилась в программном обеспечении модема и позволяла злоумышленнику повысить свои привилегии. В отдельных сценариях это потенциально открывало путь за пределы изолированной среды модема и к другим данным или компонентам устройства. По сути, злоумышленник мог получить полный доступ к смартфону.
Атака без участия пользователя
Наиболее опасной особенностью стала возможность проведения zero-click-атаки. Владельцу Pixel не требовалось открывать ссылку, устанавливать приложение, запускать файл или выполнять любые другие действия — взлом происходил автоматически.
Google уточнила, что обнаружила признаки реального использования CVE-2026-58704. Речь идет не о массовых атаках, а о точечных операциях против ограниченного круга пользователей. Кто именно стоял за ними и каким образом использовалась уязвимость, компания не раскрывает.
Zero-click ошибки считаются одними из самых ценных для создателей коммерческого шпионского ПО, поскольку позволяют атаковать устройство без участия пользователя. При этом Google не связывает данную уязвимость с каким-либо конкретным разработчиком или государственными структурами.
Исправление уже включено в актуальное обновление безопасности.
