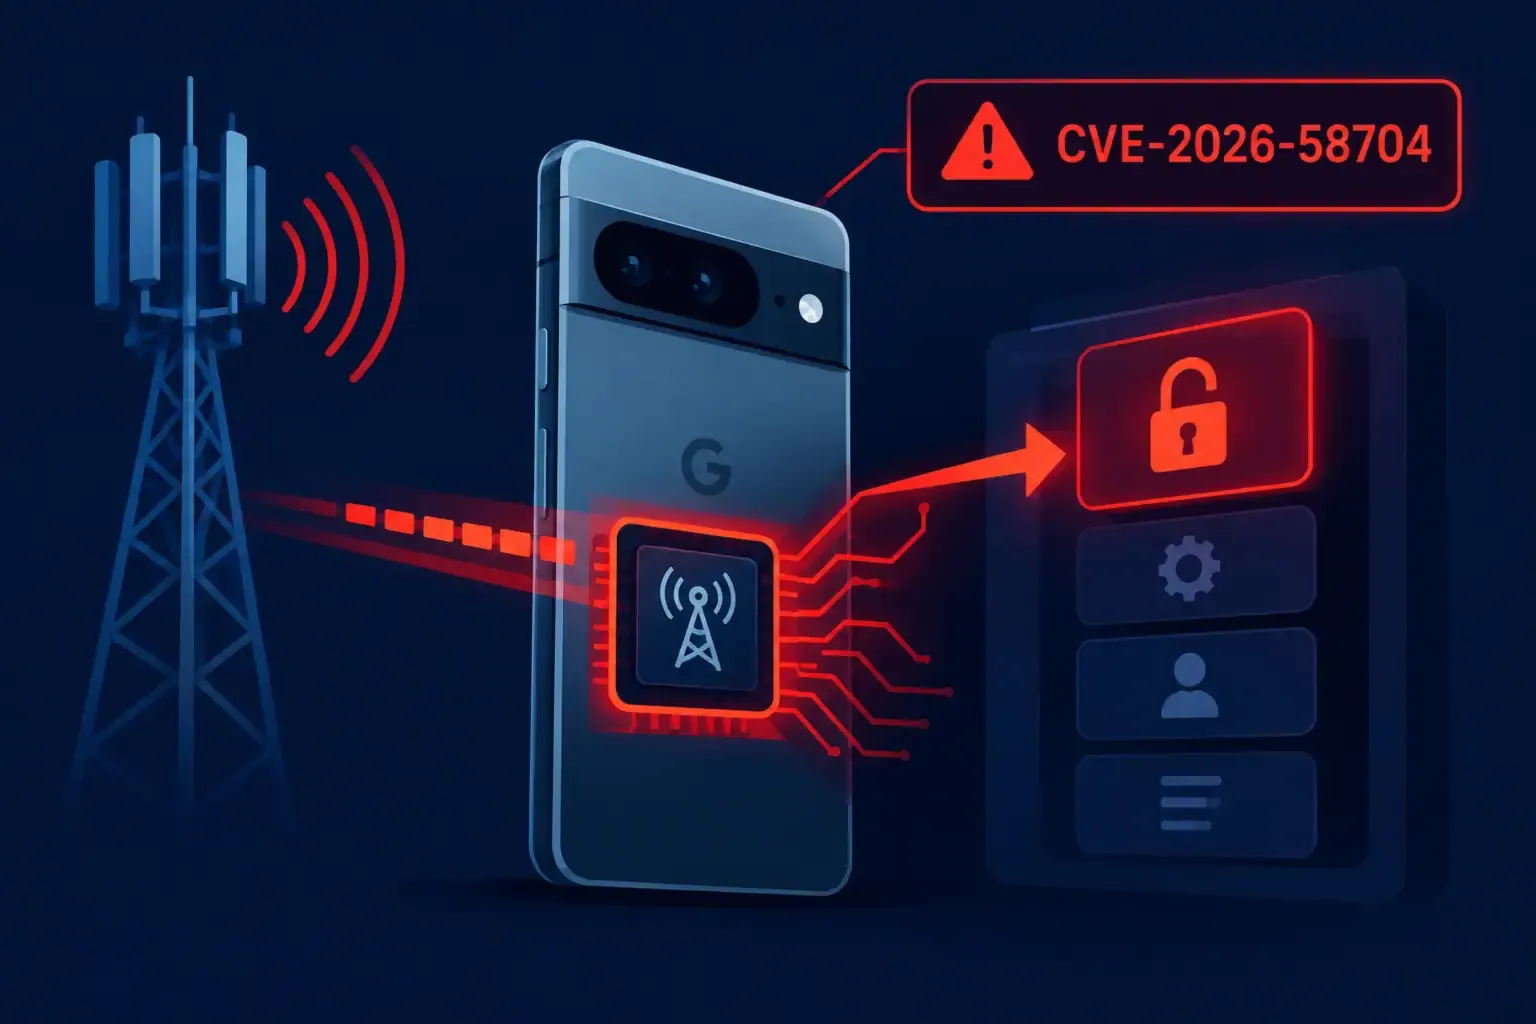
Компания Google в сентябре представила пакет патчей безопасности, в котором закрыты 110 уязвимостей смартфонов Pixel. Среди них — уязвимость нулевого дня CVE-2026-58704, связанная с логической ошибкой в коде мобильного модема.
Суть уязвимости
Ошибка позволяет обойти ограничения разрешений и выполнить удалённое повышение привилегий без участия пользователя. По оценке CVSS уязвимость получила 8 из 10 баллов, что указывает на высокий уровень риска.
Ранее по теме: Google закрыла уязвимость в модеме Pixel, позволявшую взлом без действий пользователя.
Подтверждение эксплуатации
Google подтвердила наличие реальных случаев использования уязвимости злоумышленниками. Агентство по кибербезопасности и защите инфраструктуры США (CISA) включило CVE-2026-58704 в каталог известных эксплуатируемых уязвимостей.
Рекомендации
Для защиты устройств необходимо установить сентябрьские патчи безопасности, доступные через официальные каналы обновления Android.
