
Опасный вирус, атакующий персональные компьютеры через подсоединенные к ним роутеры, обнаружили специалисты “Лаборатории Касперского”. Основную опасность Slingshot представляет из-за его многоуровневой системы, что позволяет ему проводить сразу несколько атак используя маршрутизаторы. Через роутеры зараженные файлы распространяются гораздо быстрее, а если к устройству подключены несколько ПК или других гаджетов, то атака будет производиться сразу и на них.
Многоуровневые атаки и мощная защита вируса
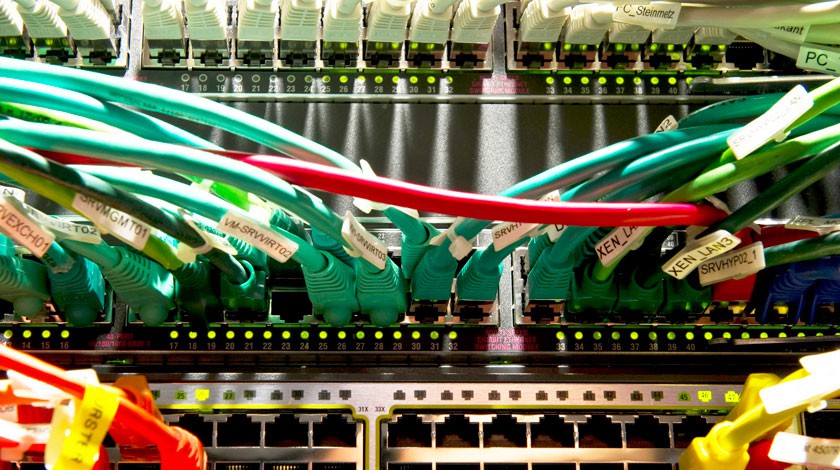
Как выяснили в “Лаборатории Касперского”, новый вирус не такой уж и “новый” – его следы обнаружены в различных видах аж с 2012 года. Почему ранее некто не обнаружил Slingshot или почему антивирусные программы никак не реагировали на заражение объясняется просто – улучшенная система защиты, позволяет вирусу маскироваться под систему защиты. Например, Slingshot сам запускает протоколы проверки безопасности. Если роутеру сделать полную перезагрузку и даже переустановить программное обеспечение, вирус все равно “выживет”, благодаря многократному самокопированию вредоносного ПО. Более того в “Лаборатории Касперского” говорят о том, что скорее всего у вируса есть и другие системы самозащиты.
В первую очередь, вирус, получив доступ, похищает все сохраненные пароли, личную информацию, изображения. Может Slingshot и использовать сетевой трафик.
Из-за сложной многоуровневой системы кода вируса, а также из-за его продвинутой системы защиты, специалисты считают, что разработать его могли только специальные службы. В связи с этим в сети вновь обсуждают “большого брата”, который следит за всеми и всегда.
