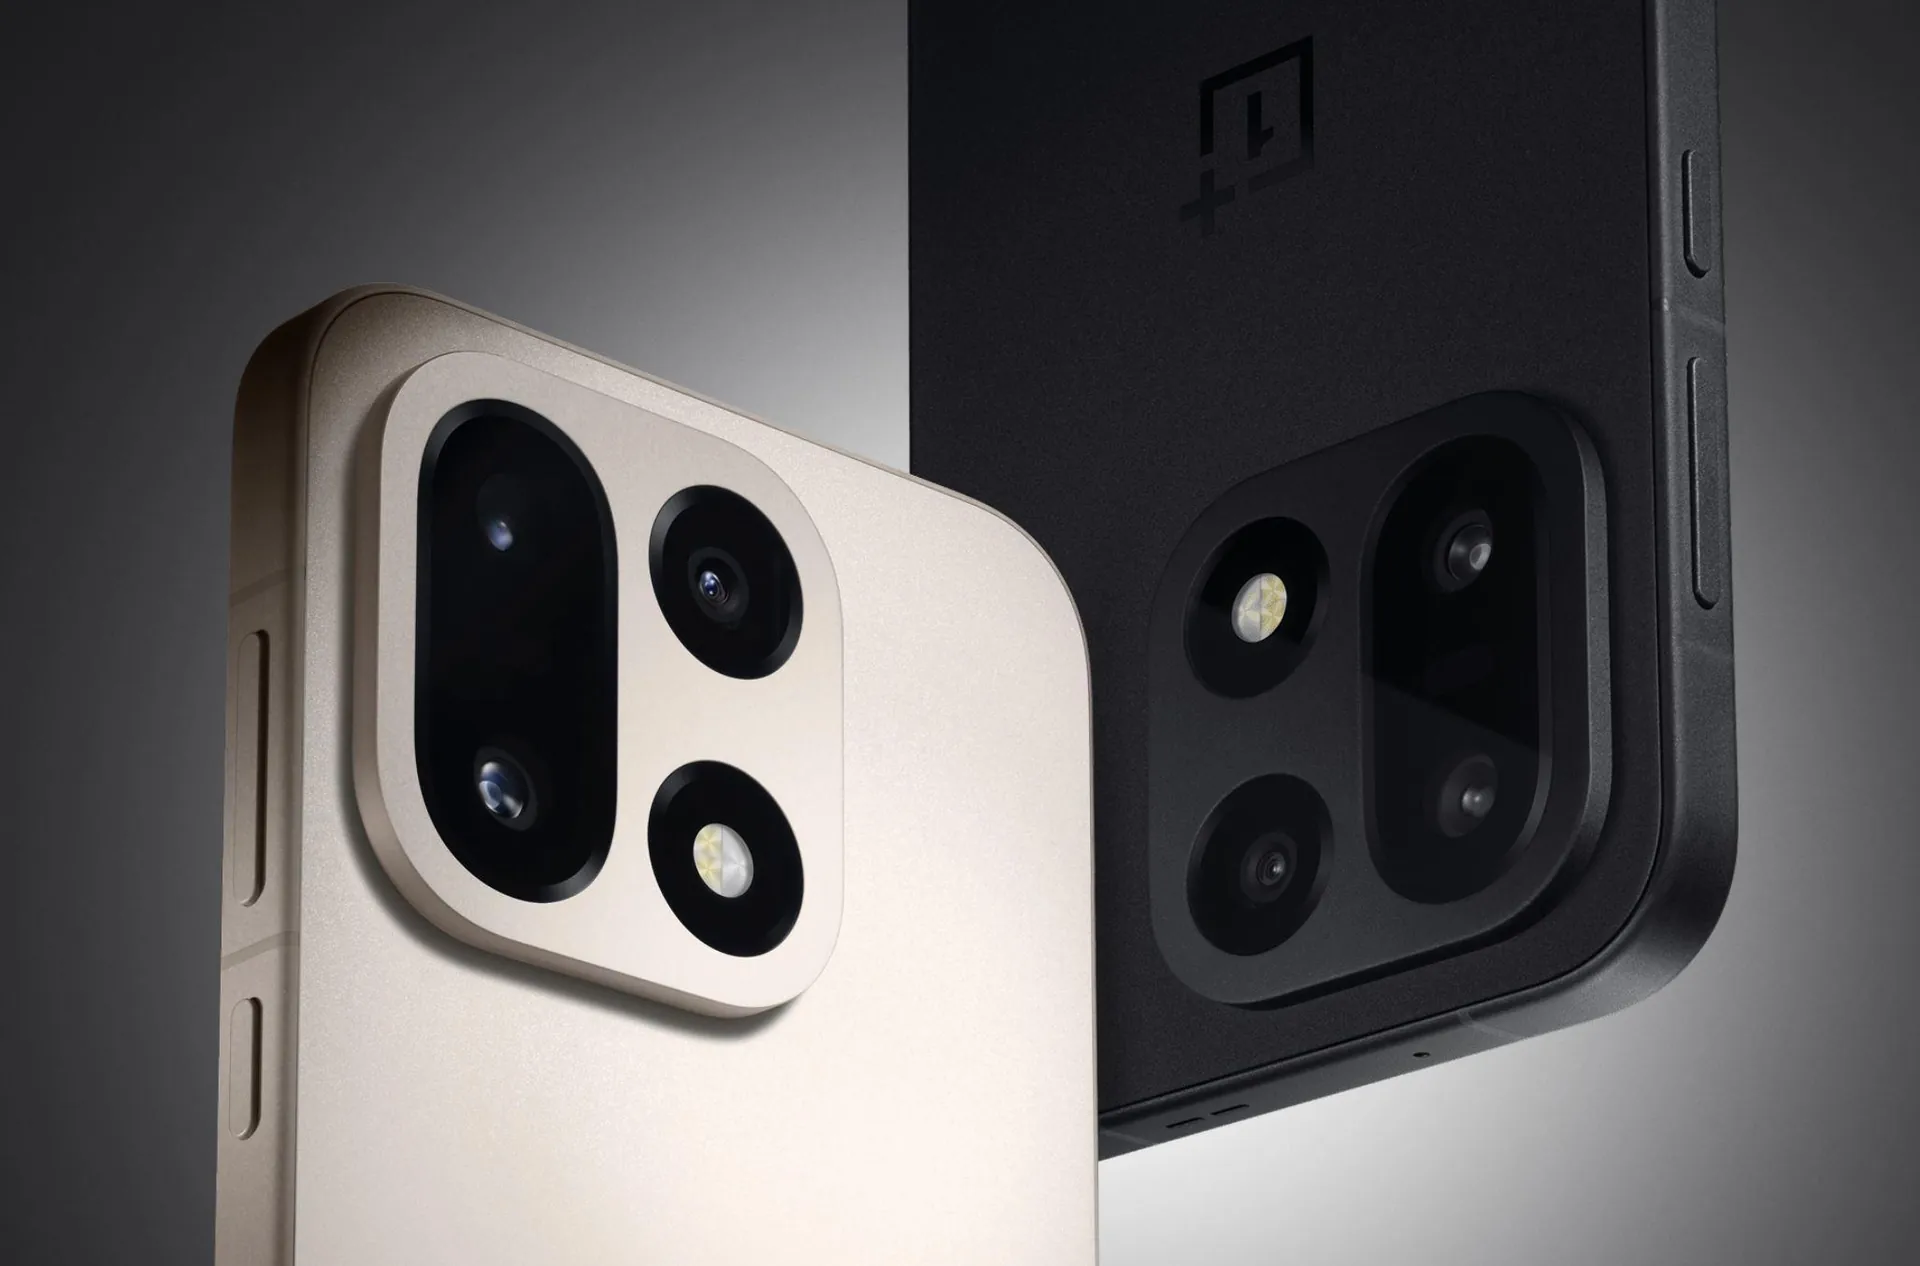
Исследователь безопасности Расмус Мооратс обнаружил две уязвимости в системном ПО смартфонов OnePlus. Их комбинация позволяла обычному Android-приложению получить полный root-доступ к устройству без запроса специальных разрешений.
Механизм атаки
Первая ошибка находилась в системной службе AtlasService, которая входит в состав OxygenOS. Она позволяла приложению выполнять команды с UID 0 (root), но возможности атакующего ограничивались механизмами SELinux. Вторая уязвимость в службе OplusLogCore позволяла обойти это ограничение и запустить команду с полным набором Linux-возможностей. Вместе эти ошибки формировали готовую цепочку повышения привилегий, выводящую приложение за пределы стандартной модели безопасности Android.
Проверка на устройствах
Для проверки Мооратс создал обычный APK, не требующий дополнительных разрешений. Разработка и первичные тесты проходили на OnePlus 12. Затем исследователь установил тот же APK на OnePlus 15 без изменений. Эксплойт сработал с первой попытки, что свидетельствует о наличии уязвимостей как минимум в нескольких поколениях устройств и версиях прошивок.
Реакция производителя
Мооратс сообщил OnePlus об уязвимостях в апреле. В мае компания подтвердила проблемы, уточнив, что они затрагивают множество смартфонов OnePlus и Oppo с разными версиями программного обеспечения. Полный список потенциально уязвимых моделей и прошивок производитель не опубликовал.
Ранее по теме: OPPO представила флагманскую линейку смартфонов Find X10.
На OnePlus 15 обе уязвимости исправлены в обновлении OxygenOS 16.0.10.500(EX01), распространение которого началось в августе. Информация о получении аналогичных исправлений другими затронутыми устройствами OnePlus и Oppo пока отсутствует.
Ранее по теме: ColorOS 17 выйдет на устройствах Oppo, OnePlus и Realme.
